
仮想化とコンテナ技術について解説
皆さんこんにちは!アプライド広域システム営業部です。
昨今、開発部門でよく耳にするサーバー機の仮想化やコンテナとはいったいどのような技術なのか。
なぜ今「仮想化」と「コンテナ」が必要とされているのかという疑問とともに解説していきます!
自分のPC(ローカル環境)では問題なく動いていたのに、本番サーバーで実験した途端にエラーで動かなくなった、、、
アプリケーション開発に携わるエンジニアであれば、一度はこのような「環境差異」に起因するトラブルに頭を悩ませた経験があるはずです。
近年のIT現場やアプリ開発の業務では、「とりあえずDockerで環境を作っておいて」「既存のサーバーを仮想化して整理しよう」「CI環境もコンテナで統一しよう」
といったフレーズが当たり前のように飛び交っています。
こうした技術が強く求められる背景にあるのが「仮想化技術」 です。
その目的は、CPU、メモリ、ストレージといった 物理ハードウェア資源を効率的に分割・利用することにあります。
1台の物理サーバー上に複数の独立した実行環境を作り出すことで、ハードウェア投資の無駄を省き、システムの拡張や環境の再構築を迅速かつ柔軟に行えるようになります。
本記事では、従来の仮想化技術の代表格である「KVM(仮想マシン)」と、現代の開発・運用シーンで不可欠となった「Docker(コンテナ)」を取り上げます。
仮想化の基本と仮想マシン(VM)・KVMの仕組み
従来型のサーバー仮想化(ホスト型・ハイパーバイザー型)では、物理サーバー上の CPU・メモリ・ストレージといったリソースを「ハイパーバイザー」と呼ばれる仮想化ソフトウェアが管理し、必要に応じて分割します。 その上に「仮想マシン(VM)」を作り、それぞれの VM が独立した ゲストOS を起動する仕組みです。
VM は自分専用の OS カーネルを持ち、まるで個別の物理サーバーのように動作します。
ハイパーバイザーは、どのレイヤーに位置するかによって大きく2種類に分類されます。
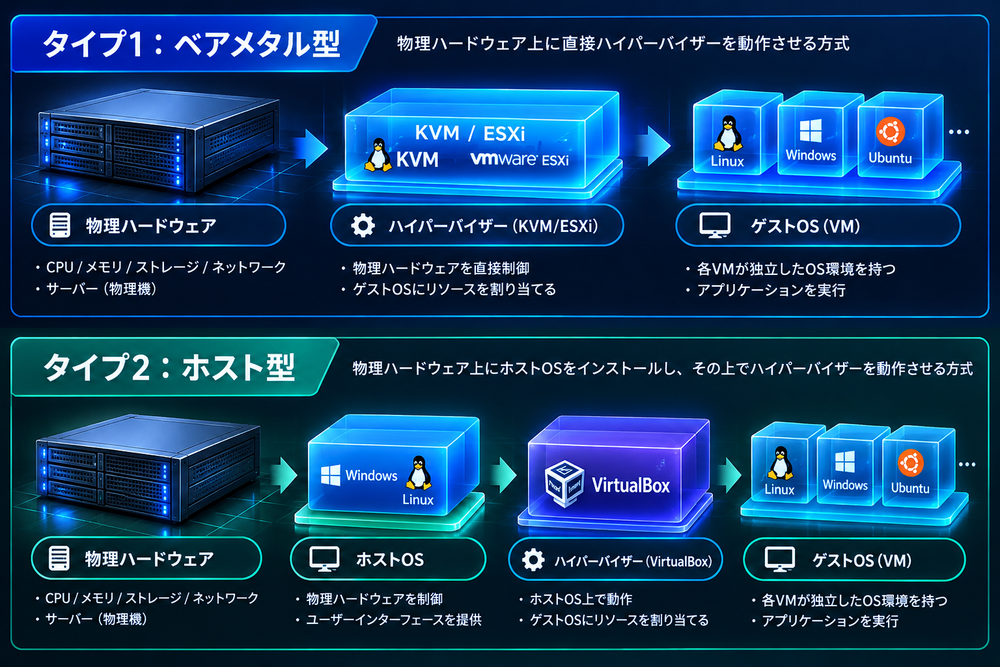
- タイプ1(ベアメタル型) : 物理ハードウェア上で直接ハイパーバイザーが動作する方式。ホストOSを介さないため処理のオーバーヘッドが小さく、データセンターやクラウド基盤で広く採用されています。(例:KVM、VMware ESXi、Microsoft Hyper-V)
- タイプ2(ホスト型) : 既存のホストOS上でアプリケーションとしてハイパーバイザーを実行する方式。手軽に導入できるため、主にエンジニアの手元での開発・検証環境で利用されます。(例:Oracle VirtualBox、VMware Workstation)
代表的なハイパーバイザー「KVM」の特徴と構築イメージ
KVM(Kernel-based Virtual Machine)・・・Linuxカーネルをハイパーバイザーとして直接動作させるための仕組みを備えた組込み型のオープンソース仮想化技術です。
Linux標準のプロセス管理やメモリ管理をそのまま利用できるため、ベアメタル型(タイプ1)に匹敵する高い性能を発揮します。
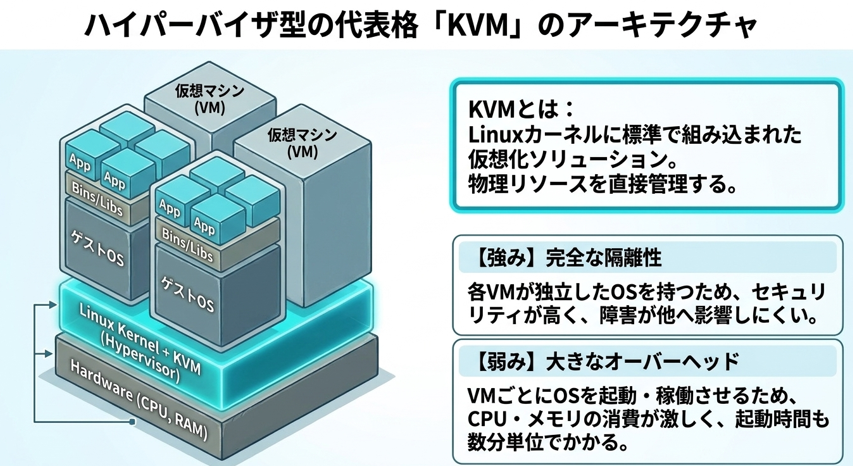
構築・運用する際は下記の手順が必要です。
- 関連パッケージのインストール : qemu-kvm(エミュレータ)、libvirt-daemon-system / libvirt-daemon(管理用デモン)、virtinst(VM作成ツール)、bridge-utils(ネットワークブリッジ用ツール)、libosinfo-bin(OS情報定義)などをまとめて導入します。
- ブリッジネットワーク(br0)の設定 : KVMの初期状態(virbr0)ではホスト外部からの直接接続が制限されるため、物理NIC(例: enp3s0)と結合したネットワークブリッジ(br0)をNetplan等で設定し、外部端末からVMへのSSHアクセスを可能にします。
- 仮想マシンの作成と起動 : virt-install コマンドを使用し、割り当てるvCPU数、RAM容量、仮想ディスクパス、ネットワーク(bridge=br0)、OSイメージ(ISOファイル)を指定して、シリアルコンソール経由などでゲストOSのインストール・起動を行います。KVMをはじめとする仮想マシンは、 「OSまるごとを境界線として完全に分離します。カーネルレベルで独立しているため、万が一1つのVMがサイバー攻撃を受けたり障害でクラッシュしたりしても、他のVMやホスト環境へ被害が波及するリスクが極めて低く、非常に強固な安全性を誇ります。
コンテナ技術とDockerの基本概念
コンテナ技術は、仮想マシンのようにゲストOSを個別に立ち上げるのではなく、「ホストOSのカーネルをすべてのコンテナで共有」しながら、アプリケーションの実行に必要な領域だけを独立させる技術です。Linuxカーネルに標準搭載されている以下の2つのコア機能を利用して、プロセスレベルでの隔離を実現しています。
Docker・・・アプリケーションとその動作に必要な環境(ライブラリや設定など)をセットでまとめてパッケージ化し、どの環境でも同じように動作させるコンテナ型仮想化プラットフォームです。
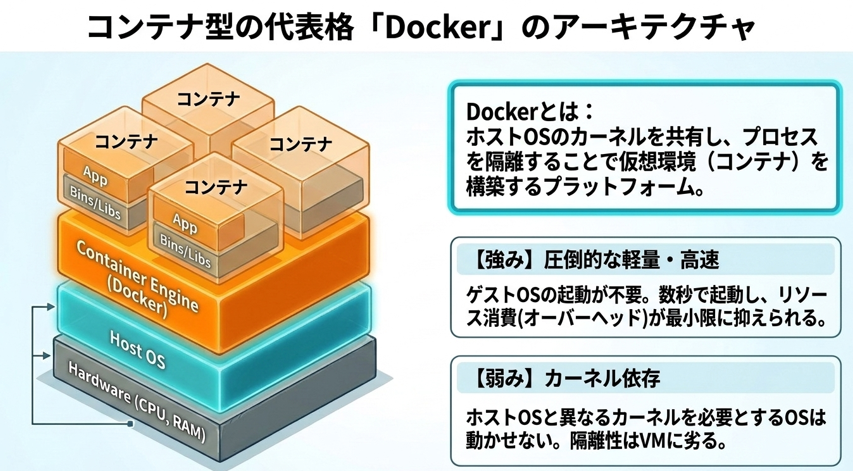
コンテナ技術には下記のような機能があります
- namespaces(名前空間分離) : プロセスから見えるリソースの範囲(ファイルシステム、ネットワーク、PID(プロセスID)、ユーザー権限など)を区切って隔離する機能。
- cgroups(control groups) : CPU、メモリ、Disk I/Oなどのハードウェアリソースの使用量をプロセスグループ単位で制限・監視する機能。OSのブート処理を重複して実行する必要がないため、仮想マシンに比べて圧倒的に軽量かつ高速に動作します。なお、コンテナ技術はその用途や動作形態によって大きく2種類に分類されます。
- システムコンテナ(LXD等) : コンテナ内部でフル機能のOS全体を動かし、仮想マシンに近い感覚でサーバー環境を一元管理する方式。1つのコンテナ内で複数のサービスを同居させることが可能。
- アプリケーションコンテナ(Docker等) : 単一のプロセスやアプリケーション(Webサーバー、DBなど)のみをパッケージ化して動かす方式。マイクロサービス化に適しており、使い捨て(エフェメラル)な運用に最適化されている。
アプリケーションコンテナの事実上のスタンダードであるDockerを理解するには、以下の3つのコア概念を押さえることが不可欠です。
直感的に理解できるよう「レシピと料理」の例えを用いて解説します。
- Dockerfile : 環境を作るためのレシピ
ベースとなるOSイメージ、インストールするライブラリ、設定ファイル、起動コマンドなどをテキスト形式で記述した環境の定義ファイル - Image(イメージ) :レシピから作られた完成品
Dockerfileをビルドして作成される、アプリケーションの実行に必要なコードやライブラリをひとつにパッケージングした「読み取り専用(Read-Only)」のテンプレート - Container(コンテナ) : 完成品を実際に提供した料理
ImageをもとにホストOS上で実際に稼働しているプロセスそのもの。イメージという型をもとに、何個でも瞬時に作成・起動・停止・削除が行える。
仮想マシン(KVM)とコンテナ(Docker)
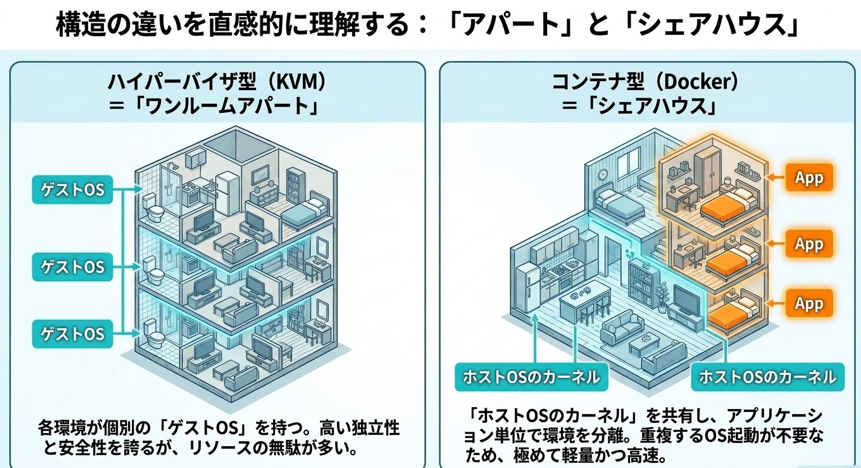
構造・アーキテクチャの根本的な違い
仮想マシン(VM / KVMなど)
構造: ハイパーバイザを介して物理ハードウェアを分割し、その上で独立した「ゲストOS」を丸ごと起動させます
例え: 各部屋にキッチンやトイレが完全独立して備わっている「ワンルームアパート」のような構造です
特徴: OSカーネルレベルで完全に独立しているため極めて高いセキュリティ隔離性を持ちますが、VMごとにOSを重複起動するため、メモリやCPU消費が重く起動にも時間がかかります
コンテナ(Dockerなど)
構造: ホストOSのカーネル機能(namespaces や cgroups)を利用し、ホストのカーネルを共有しながらアプリケーションの実行領域をプロセス単位で分離します
例え: 水回りやリビング(OSカーネル)を共用しつつプライベート空間を分ける「シェアハウス」のような構造です
特徴: 重複するOSの起動が一切不要なため、圧倒的に軽量かつ即座(数秒〜ミリ秒)に起動します
ただし、カーネルを共有するためOS完全分離のVMに比べると隔離性は劣ります
業務でDockerが選ばれる理由(メリット)
現代のシステム開発においてDockerが強く推奨されるのには、業務効率を劇的に改善する4つのメリットがあるからです。
1.環境差異の解消(高い再現性) 「開発者のPCでは動くのに、本番サーバーでは動かない」という長年のトラブルから解放されます。
PHPやPythonのバージョン、データベース、ミドルウェアの拡張ライブラリまでをイメージ内に完全に固定・密封できるためです。
2.環境構築の簡略化 数十ページに及ぶ環境構築手順書を見ながら手動設定する必要はありません。
docker compose up コマンドを1回実行するだけで、Webサーバー、データベース、キャッシュサーバーなどの複合環境が即座に立ち上がります。
3.複数バージョンの容易な共存 同一のPC(ホスト)上で、PHP 7.4とPHP 8.2、あるいはMySQL 5.7とMySQL 8といった通常であれば競合する異バージョンの環境を、ポートやコンテナを分けて安全に並行稼働できます。
4.CI/CDパイプラインとの高い親和性 GitHub ActionsなどのCI/CDツールと組み合わせることで、自動テストの実行、ビルド、コンテナイメージの作成・デプロイまでを隙なく自動化できます。
デメリットと注意点
利点が多い反面、コンテナの特性を正しく理解していないと深刻なトラブルに直面します。特に業務で注意すべき4つのポイントです。
- 学習コストの高さ 単にコマンドを覚えるだけでなく、データボリュームの構造、コンテナ間ネットワーク、Linuxのユーザー権限管理、Dockerfileのレイヤキャッシュ機構など、裏側の仕組みを理解していないとトラブルシューティングで詰まります。
- データの永続性に対する配慮(自動保存されない事故) コンテナは本質的に「使い捨て(一時的)」の実体です。コンテナを削除すると、その内部で作成・更新されたデータはすべて消滅します。
- よくある重大事故 : ボリュームマウント(Volume)を設定せずにMySQLコンテナを運用しており、コンテナの再作成コマンドを実行した結果、 データベースの全データが即座に永久消失した 。 必ずホスト側の領域を永続化領域として結びつけるVolume設計や、定期的なバックアップ設計を施す必要があります。
- セキュリティの勘違い(自動で安全にはならない) 「Dockerを使っているからセキュリティは万全」というのは完全な誤解です。ベースイメージに含まれる脆弱性の放置、コンテナ内での root 権限実行、環境変数(ENV)経由でのAPIキーやパスワードの露出には厳重な注意が必要です。また、ホストのカーネルを共有している構造上、カーネルの脆弱性を突いてホストOSへ不正アクセスする「コンテナエスケープ」のリスクも存在します。
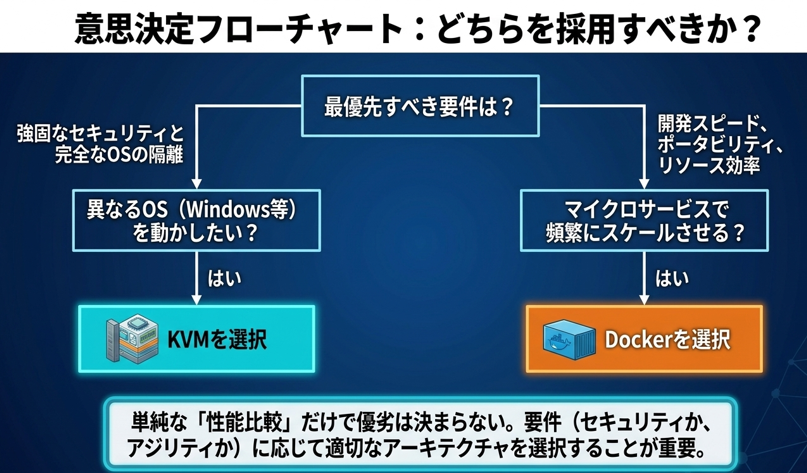
現場のインフラ構築では必ずしもどちらかの身を選択するのではなく、「VM(クラウドやVPS)の上にDockerをインストールして運用する」という併用スタイルが最も効率的です。
これにより、VMの強固なセキュリティ隔離(VPS同士の完全な分離)と、コンテナの軽量さ・手軽な再現性の両方のメリットを得ることができるのです。
ご自身の検討しているシステムや学習目的に合わせて、「具体的にどちらを採用すべきか」お気軽にご相談ください。
本記事でお伝えした内容に加え、関連するテーマを1冊にまとめたホワイトペーパーをご用意しました。
以下のボタンより、現場ですぐに使えるノウハウをお受け取りください。

本記事でお伝えした内容に加え、関連するテーマを1冊にまとめたホワイトペーパーをご用意しました。
以下のボタンより、現場ですぐに使えるノウハウをお受け取りください。

